הגנת פרטיות מידע רפואי במסגרות טיפול: מדריך למנהלים
הגנת פרטיות מידע רפואי מחייבת מסגרות טיפול ברמת אבטחה גבוהה, בקרת הרשאות ויומן פעולות. מה דורשות התקנות, למה לא בוואטסאפ ולמה לשמור מידע בישראל.
הגנת פרטיות מידע רפואי היא אחריות כבדה במיוחד במסגרות טיפול בהתמכרויות. המידע שנאסף במרכז, מאבחנות ותרופות ועד מצב משפטי ובדיקות שתן, הוא מהרגיש ביותר שיש, ודליפה שלו עלולה לפגוע במטופל בעבודה, במשפחה ובקהילה. המדריך הזה מיועד למנהלי מרכזים ומסביר בשפה פשוטה מה המסגרת החוקית, אילו הרגלים יומיומיים מסכנים את המידע ואיך בונים שגרה מאובטחת. זהו מידע כללי ואינו ייעוץ משפטי.
בקצרה
- מידע על בריאות, ובכלל זה מידע על טיפול בהתמכרות, הוא מידע רגיש לפי חוק הגנת הפרטיות, התשמ"א-1981.
- תקנות הגנת הפרטיות (אבטחת מידע), התשע"ז-2017, קובעות רמות אבטחה למאגרי מידע, ומאגר של מסגרת טיפול צפוי לחייב רמת אבטחה גבוהה.
- העברת מידע על מטופלים בוואטסאפ, בדוא"ל פרטי או בגיליון משותף פתוח היא אחד הסיכונים הנפוצים והקלים ביותר למניעה.
- הרשאות לפי תפקיד, אימות דו שלבי ויומן פעולות שלא ניתן למחוק הם הבסיס הטכני להגנה על המידע.
- שמירת המידע בישראל, או באזור עם רמת הגנה מוכרת, מפשטת את עמידת המרכז בדרישות.
המסגרת החוקית בקווים כלליים
כמה חוקים ותקנות נוגעים ישירות למידע שמרכז טיפול מחזיק:
- חוק הגנת הפרטיות, התשמ"א-1981. מגדיר מהו מידע רגיש, ובו מידע על בריאות ומצב נפשי, וקובע חובות למי שמחזיק מאגר מידע. תיקון 13 לחוק הרחיב את סמכויות הרשות להגנת הפרטיות ואת האחריות של מחזיקי מאגרים.
- תקנות הגנת הפרטיות (אבטחת מידע), התשע"ז-2017. קובעות דרישות אבטחה מעשיות לפי רמת האבטחה של המאגר: מסמך הגדרות מאגר, נוהל אבטחה, בקרת גישה, תיעוד גישה, בקרות תקופתיות ועוד.
- חוק זכויות החולה, התשנ"ו-1996. מעגן את חובת הסודיות הרפואית ואת זכות המטופל לקבל מידע מהתיעוד הרפואי שלו.
- נהלים של המשרד המפקח. מסגרות מוכרות כפופות גם לדרישות התיעוד והסודיות של משרד הבריאות או משרד הרווחה.
איך כל אחד מאלה חל על המרכז שלכם תלוי בגודל המאגר, בסוג המידע ובמבנה הארגון. כדאי לבחון את זה עם עורך דין שמתמחה בפרטיות.
תקנות אבטחת מידע: מה זה אומר בפועל
תקנות אבטחת מידע נשמעות טכניות, אבל רוב הדרישות מתורגמות לשאלות פשוטות שמנהל יכול לשאול:
| דרישה | השאלה למנהל | איך זה נראה בפועל |
|---|---|---|
| מסמך הגדרות מאגר | האם כתוב איזה מידע נאסף, למה ואיפה הוא נשמר? | מסמך אחד שמתעדכן כשמשהו משתנה |
| נוהל אבטחה | האם יש נוהל שהצוות מכיר? | נוהל כתוב, הדרכה בקליטת עובד |
| בקרת גישה | האם כל איש צוות רואה רק מה שהוא צריך? | הרשאות לפי תפקיד |
| הזדהות | האם הכניסה מוגנת מעבר לסיסמה? | אימות דו שלבי |
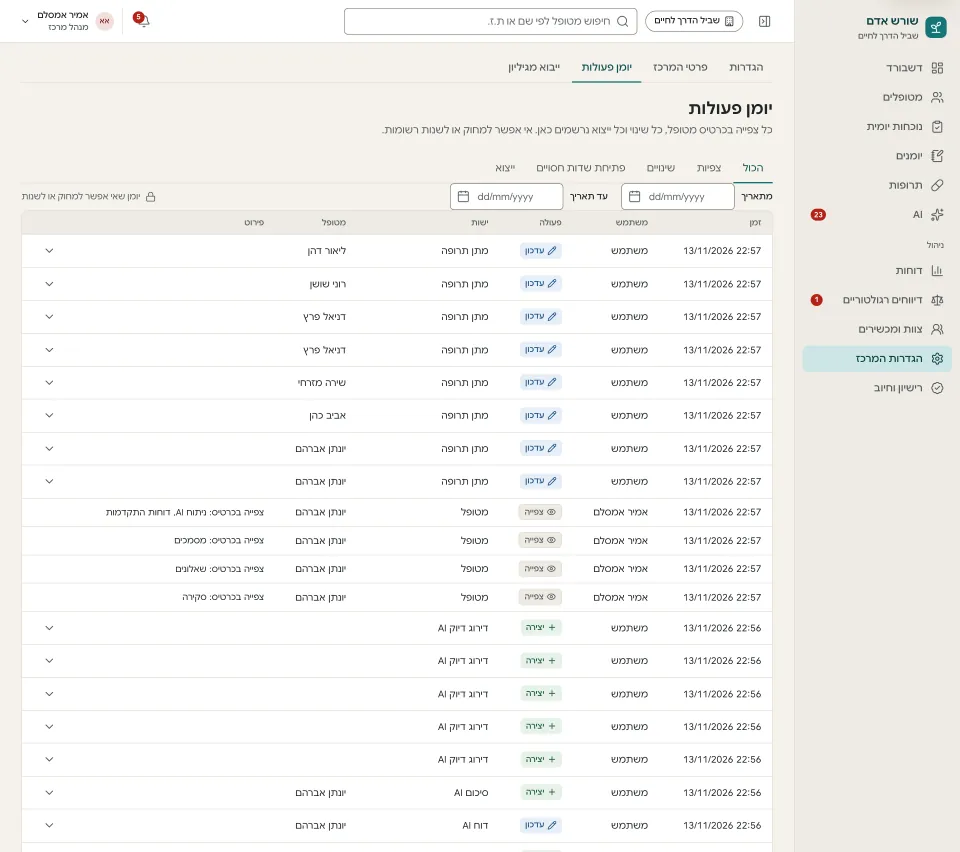
| תיעוד גישה | האם אפשר לדעת מי צפה בכרטיס ומתי? | יומן פעולות שלא ניתן למחוק |
| גיבוי | האם אפשר לשחזר מידע אחרי תקלה? | גיבוי יומי ושחזור שנבדק |
| בקרות תקופתיות | האם מישהו בודק שהכול עובד? | בדיקה עצמית קבועה וסקר סיכונים |
מינימום הרשאות
עיקרון המפתח באבטחת מידע רפואי הוא שכל משתמש מקבל את ההרשאה המינימלית שהוא צריך לעבודה שלו. במרכז טיפול זה אומר, לדוגמה:
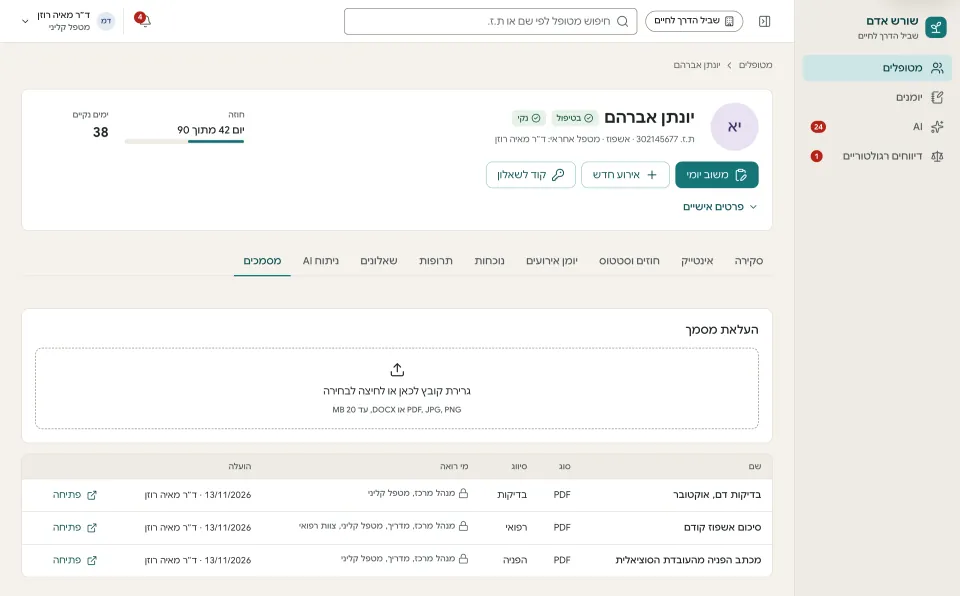
- מדריך רואה את כרטיס המטופל, כותב משוב ואירועים, אבל לא את השדות החסויים כמו מצב משפטי או סיכום עו"ס.
- מטפל קליני רואה את האינטייק ואת השדות הקליניים.
- צוות רפואי רואה את התרופות, ורק רופא משנה את התוכנית התרופתית.
- מתאם עמיתים, שהוא בעצמו מטופל, רואה רק שמות וסטטוס נוכחות של המטופלים.
החשוב הוא שההרשאות ייאכפו במערכת, בצד השרת, ולא רק בכך שכפתור מסוים מוסתר מהמסך. אפשר לראות דוגמה לחלוקה כזו במסך התפקידים וההרשאות.
למה לא בוואטסאפ, בדוא"ל פרטי או בגיליון משותף
ברוב המרכזים יש קבוצת וואטסאפ של הצוות. היא נוחה, מהירה, וכולם כבר שם. הבעיה היא שהיא הופכת במהירות למאגר מידע רפואי לא מנוהל:
- אין שליטה על מי רואה. איש צוות שעזב נשאר בקבוצה, או שהטלפון שלו נשאר עם כל ההיסטוריה.
- אין יומן גישה. אי אפשר לדעת מי קרא, העביר או שמר הודעה.
- המידע נשמר על מכשירים פרטיים, לעתים בלי נעילה, ובגיבויים אישיים בענן.
- אין קשר לתיק. מידע חשוב שנכתב בקבוצה לא מגיע לכרטיס המטופל.
אותן בעיות קיימות בשליחת מסמכים לדוא"ל פרטי ובגיליונות משותפים שאפשר לשתף בקישור. כדאי לבדוק את ההנחיות העדכניות של הרשות להגנת הפרטיות בנושא שימוש באפליקציות מסרים ובשירותי דוא"ל כלליים, ולקבוע נוהל פנימי ברור.
מה כן אפשר לעשות
הפתרון הוא לא לאסור תקשורת, אלא להעביר את התוכן הרגיש למקום מאובטח. קבוצת הצוות יכולה להמשיך לשמש לתיאום כללי, כמו מי מחליף משמרת, בלי שמות מטופלים ובלי פרטים קליניים. כל מה שנוגע למטופל נכתב במערכת: אירוע ביומן, הערה בהעברת משמרת, משוב יומי. על העברת מידע בין משמרות בלי וואטסאפ יש מדריך נפרד על העברת משמרת.
שמירת מידע רפואי בישראל
שאלה שמנהלים שואלים לעתים רחוקות מדי: איפה המידע נשמר פיזית? כשמשתמשים בכלי ענן כלליים, המידע יכול להיות מאוחסן בכל מקום בעולם, ובחלק מהמקרים העברה לחו"ל כפופה לתנאים נוספים.
שמירת מידע רפואי בישראל, או באזור עם רמת הגנה מוכרת, מפשטת את התמונה. כשבוחנים מערכת כדאי לשאול:
- באיזה אזור גאוגרפי המידע מאוחסן, כולל גיבויים?
- האם ספקי משנה, כמו ספק בינה מלאכותית, מקבלים מידע, ואם כן איזה ובאיזו צורה?
- האם המידע מוצפן בתעבורה ובמנוחה?
- האם שדות רגישים במיוחד מקבלים הצפנה נוספת?
בשורש אדם המידע נשמר באזור me-west1 של Google Cloud בתל אביב, שדות חסויים כמו מצב משפטי, סיכום עו"ס ואבחנות מוצפנים בנפרד, ומידע שנשלח לניתוח בינה מלאכותית עובר התממה. על השימוש בבינה מלאכותית בתיעוד יש הרחבה במדריך על בינה מלאכותית בתיעוד קליני.
צ'קליסט פרטיות למנהל מרכז
רשימה שאפשר לעבור עליה פעם ברבעון:
- יש מסמך הגדרות מאגר ונוהל אבטחה כתוב ועדכני.
- כל איש צוות חדש עובר הדרכת פרטיות וחותם על התחייבות לסודיות.
- מתאם עמיתים שמונה לתפקיד חתם על התחייבות לסודיות.
- ההרשאות של כל משתמש תואמות את התפקיד שלו בפועל.
- משתמשים של עובדים שעזבו נחסמו באותו יום.
- כל הצוות נכנס עם אימות דו שלבי.
- יש יומן פעולות, ומישהו מסתכל עליו מדי פעם.
- אין מידע מזהה על מטופלים בקבוצות וואטסאפ או בדוא"ל פרטי.
- המידע מגובה, ושחזור נבדק לאחרונה בפועל.
- ייצוא נתונים מוגבל למנהל ומתועד.
- ידוע איפה המידע מאוחסן ואילו ספקי משנה מקבלים אותו.
קליטה ועזיבה של אנשי צוות
רוב דליפות המידע לא מגיעות מפריצה מתוחכמת אלא מהשגרה: עובד שעזב ועדיין יש לו גישה, סיסמה משותפת לכל המשמרת, או מחשב במשרד שנשאר פתוח. כמה הרגלים פשוטים מצמצמים את הסיכון:
- משתמש אישי לכל איש צוות. בלי סיסמאות משותפות, כדי שכל פעולה ביומן תהיה משויכת לאדם אחד.
- הדרכה בקליטה. כל עובד חדש שומע מה מותר ומה אסור לשתף, ואיפה כותבים מידע על מטופלים.
- חסימה ביום העזיבה. כשאיש צוות מסיים לעבוד, המשתמש שלו נחסם באותו יום, וגם מכשירים שקיבל מהמרכז מוחזרים.
- ניתוק אוטומטי. מסך שנשאר פתוח בחדר הצוות הוא פתח לכל מי שעובר שם. ניתוק אחרי זמן קצר של חוסר פעילות פותר את זה.
- בדיקת הרשאות כשתפקיד משתנה. מדריך שהפך לרכז או מטפל שעבר למרכז אחר צריך לקבל הרשאות חדשות, לא להוסיף אותן על הישנות.
דוגמה מיום במרכז
מדריכה בסוף משמרת ערב רוצה לעדכן את המשמרת הבאה שמטופל קיבל בשורה קשה מבית המשפט. ההרגל הישן הוא הודעה בקבוצת הוואטסאפ עם שם המטופל והפרטים. ההרגל החדש: היא כותבת הערה בסיכום העברת המשמרת, כך שהמדריך הבא יראה שצריך לשים לב למטופל. הפרטים המשפטיים עצמם נשמרים בשדה החסוי, שגלוי רק למנהל ולמטפל הקליני. המידע הגיע למי שצריך, ורק אליו, והכול מתועד.
שאלות נפוצות
האם מידע על טיפול בהתמכרות נחשב מידע רגיש?
כן. חוק הגנת הפרטיות מגדיר מידע על בריאות ומצב נפשי כמידע רגיש, ומידע על טיפול בהתמכרות נכלל בכך. המשמעות היא דרישות אבטחה גבוהות יותר. זהו מידע כללי, ולשאלות ספציפיות כדאי לפנות ליועץ משפטי.
האם מותר להשתמש בוואטסאפ לתיאום צוות?
לתיאום כללי, בלי פרטים מזהים על מטופלים, זה נפוץ. העברת מידע רפואי או אישי על מטופלים בוואטסאפ חושפת את המרכז לסיכון, ועדיף לרכז אותו במערכת מאובטחת עם הרשאות ויומן פעולות.
מה זה יומן פעולות ולמה הוא חשוב?
יומן פעולות מתעד מי צפה בכרטיס מטופל, מי שינה מה ומתי. הוא מאפשר לזהות גישה לא מורשית, לענות על שאלות של מטופל או מפקח, ומהווה חלק מדרישות התיעוד בתקנות אבטחת מידע.
האם מטופל רשאי לבקש לראות את התיק שלו?
חוק זכויות החולה מעגן את זכות המטופל לקבל מידע מהתיעוד הרפואי שלו, בכפוף לחריגים שבחוק. כדאי לקבוע נוהל פנימי לטיפול בבקשות כאלה ולהתייעץ עם יועץ משפטי לגבי האופן.
רוצים לראות איך זה עובד אצלכם?
שורש אדם מרכזת כרטיס מטופל, נוכחות, תיעוד טיפולים ויומן אירועים במקום אחד, עם הרשאות לפי תפקיד ונתונים שנשמרים בישראל.
תיאום הדגמה